不少企业运维在挑选IPsec VPN设备时,容易陷入只堆参数的误区,要么盲目追求高加密等级,要么只看最大支持隧道数量,忽略了自身实际网络场景的适配需求。本文围绕IPsec VPN选择依据的核心维度,从实际部署、配置验证、故障排查等落地场景出发,拆解所有可落地的选型判断标准,避开常见的选型踩坑点。
第一依据:匹配现有网络架构的隧道模式兼容性
很多运维选型的第一反应是先比对加密算法参数,实际上第一步要先核对现有出口设备的隧道模式支持能力,比如分支侧用运营商光猫自带的IPsec透传功能,总部核心防火墙如果仅支持绑定固定公网IP的主模式隧道,分支侧动态获取公网IP的场景下NAT穿越会直接断连。
对应的验证步骤也非常清晰,先拿出两台闲置的现有出口设备,分别配置主模式和野蛮模式的预共享密钥,两端同时开启NAT-T穿透开关,尝试建立隧道,能正常协商出SPD安全策略才说明基础兼容性达标。这里的常见误区是很多人默认标准IPsec协议所有设备都能互通,实际上不同厂商对IKEv1的协商报文分片处理逻辑存在差异,很容易出现单端隧道显示正常、另一端完全收不到协商报文的问题。
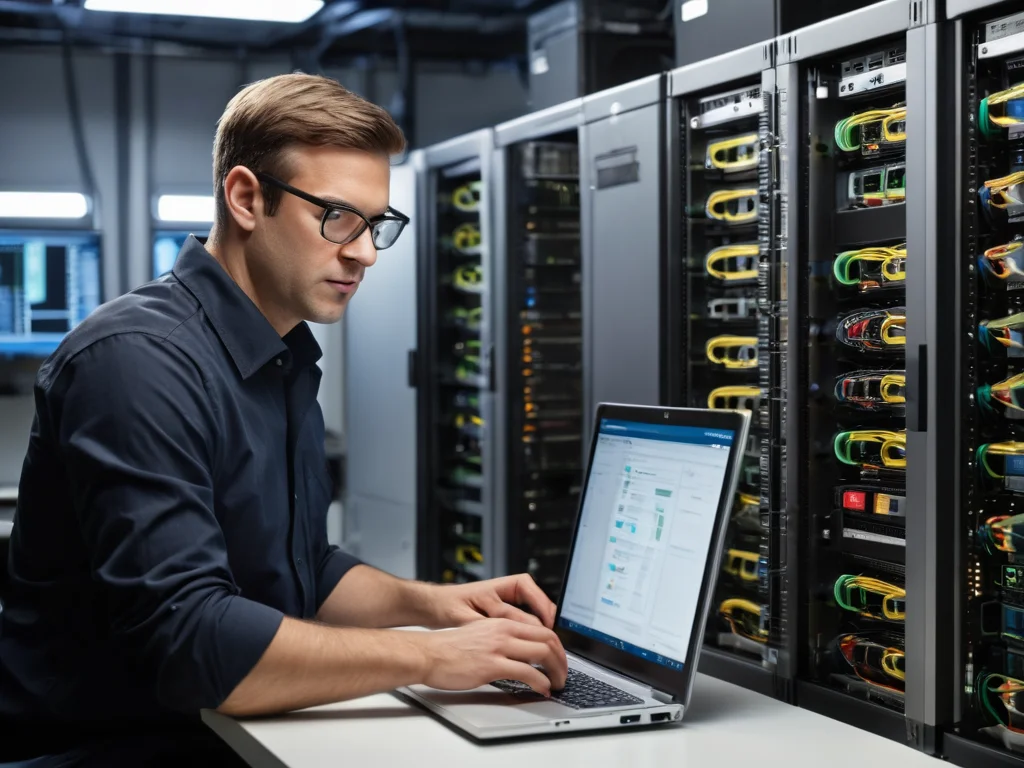
运维人员现场调试多台出口网络设备,验证IPsec VPN隧道模式兼容性
第二依据:对应业务场景的加密套件合规性
不同行业的合规要求完全不同,比如政务内网的跨区域互联场景,要求必须使用国密算法套件,普通商用IPsec VPN如果仅支持国际通用的AES、3DES算法,根本无法通过等保测评的合规核验,哪怕性能再高也不符合选型要求。
选型前的配置前提是提前梳理所有需要走IPsec隧道的业务流量属性,比如跨区域的视频会议流、财务系统数据库同步流,分别对应不同的加密强度要求,不能全选最高加密等级,导致低优先级业务占用不必要的设备算力,拖慢整体隧道的转发效率。
对应的验证方式可以在隧道建立后,用流量抓包工具抓取两端的协商报文,查看IKE协商阶段返回的加密套件字段,确认和你预设的要求完全匹配,不要选择默认自动适配加密套件的设备,避免协商过程中自动降级到低安全等级的弱加密算法,留下被破解的安全隐患。
第三依据:多分支场景下的故障定位能力设计
不少中小运维团队选IPsec VPN的时候只看最大支持隧道数,忽略故障排查的可视化能力,一旦几十条分支隧道同时断连,没有日志溯源能力的话,运维要逐台登录取日志排查,耗时极长,直接影响跨区域业务的正常运转。
选型的时候要重点确认设备自带的IPsec隧道状态面板,能不能直接展示每一条隧道的协商阶段、存活时长、黑石加速器客户端迁移指南最近一次断连的触发原因,是对端公网IP变动,还是预共享密钥过期,或是中间运营商链路丢包导致的协商超时,不需要人工逐段排查定位。
实际验证的时候可以手动断开其中一条分支的公网连接,再重新接入,看总部的VPN设备能不能在日志里直接生成对应的断连告警和恢复记录,不需要额外登到分支设备上查日志,这个功能在跨区域多分支的连锁企业部署场景下,能大幅降低运维的人力成本。
第四依据:隐私边界的权限划分粒度
很多人容易忽略IPsec VPN本身的访问控制边界,选了粗粒度权限的设备,隧道一旦打通,分支的所有终端都能直接访问总部的全部内网资源,黑石相当于把总部内网完全暴露给分支侧的潜在风险,完全违背了IPsec部署的安全初衷。
选型的时候要确认IPsec策略里能不能单独针对不同的分支网段,配置可访问的总部资源白名单,比如门店分支的隧道只能访问总部的收银系统服务器,不能访问总部的研发代码库和财务数据库,把隐私边界严格卡在隧道入口处,不需要额外在内网再叠加一层访问控制。
这里的常见误区是很多人把IPsec隧道当成完全隔离的安全通道,实际上如果没有做细粒度的策略限制,黑石分支侧的终端一旦中了勒索病毒,很容易通过打通的IPsec隧道横向扩散到总部内网,造成大范围的业务损失,这也是很多企业IPsec部署后出现安全事故的核心原因。